Ataque cibernético à Caixa Vida e Previdência expõe dados de 7,6 milhões de clientes
Seguradora orienta segurados a monitorar registros no Banco Central e ignorar solicitações de pagamentos ou senhas após vazamento de informações pessoais.
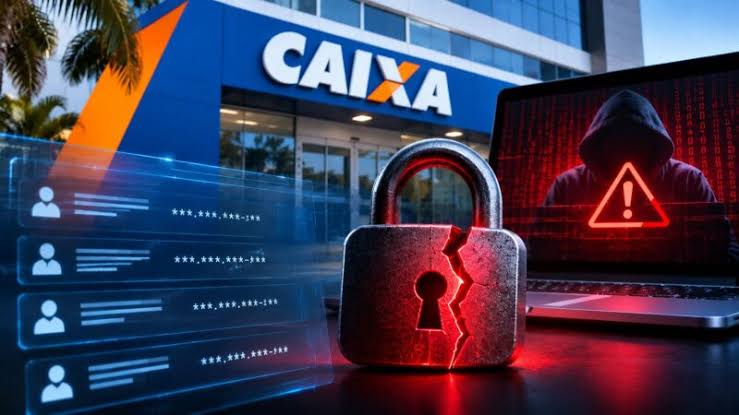
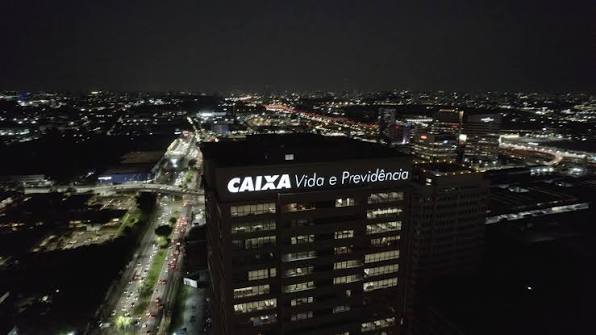
A Caixa Vida e Previdência confirmou, nesta quinta-feira, 12, que foi alvo de uma invasão cibernética que resultou na cópia indevida de dados de 7,6 milhões de segurados ativos e ex-correntistas. O incidente, ocorrido na sexta-feira, 6, permitiu que invasores externos acessassem um ambiente digital da companhia e extraíssem informações sensíveis dos usuários.
Segundo o comunicado oficial da empresa, os dados comprometidos incluem nomes completos associados a números de CPF. Em uma parcela dos arquivos acessados, também foram expostos endereços residenciais, telefones, endereços de correio eletrônico, datas de nascimento e a nacionalidade cadastrada. A seguradora ressaltou que, conforme apuração preliminar, senhas de acesso, saldos previdenciários, dados bancários e valores de apólices não foram atingidos pela invasão.
A empresa informou que notificou os clientes que tiveram seus e-mails ou números de celular expostos, além de públicos considerados mais vulneráveis a tentativas de fraude. O incidente foi reportado à Autoridade Nacional de Proteção de Dados (ANPD) na quarta-feira, 11, em conformidade com as exigências da legislação brasileira de proteção de dados pessoais.
Para garantir a segurança dos consumidores, a seguradora orienta que os clientes monitorem suas contas por meio do sistema Registrato, do Banco Central, para identificar eventuais registros abertos indevidamente. É fundamental que os segurados ignorem qualquer abordagem que solicite pagamentos, transferências via Pix para suposta proteção cadastral ou o fornecimento de senhas e códigos de verificação recebidos por SMS.
A companhia enfatizou que não realiza contatos solicitando repasses financeiros ou confirmações de dados sensíveis. Caso o cliente receba mensagens, ligações ou links suspeitos sobre regularização de apólices, a recomendação é encerrar o contato imediatamente e verificar a situação diretamente nos canais de atendimento oficiais da instituição bancária.
Como medida de resposta, a seguradora contratou uma consultoria forense independente para identificar as vulnerabilidades exploradas pelos criminosos e mensurar a extensão da cópia de dados. Os mecanismos utilizados na invasão já foram neutralizados e um canal de atendimento exclusivo via mensagem eletrônica foi disponibilizado para esclarecer dúvidas dos segurados afetados pelo incidente.
Fontes consultadas
- Ministro Flávio Dino Apela ao Congresso por Regras Claras sobre Nova Jornada de Trabalho e Proteção a Pequenas Empresas em 180 Dias reportermaceio.com.br
- Ataque hacker na Caixa Vida e Previdência: veja como se proteger e o que fazer terra.com.br
- Mau tempo. Seguro saúda preparação das autoridades e defende que o essencial é proteger as pessoas eco.sapo.pt
- Bolha da IA: a Conta de Luz Entrou no Preço das Big Techs forbes.com.br
- Alt-L1s chegaram ao fim? Segurança e custos levam chains menores à Ethereum cointelegraph.com.br