Tesouro Nacional sofre ataque cibernético e expõe cadastros e chaves Pix
O incidente de segurança ocorreu no início de novembro e afetou cerca de 30 mil cadastros e 4 mil chaves Pix, mas sem causar prejuízos financeiros diretos.
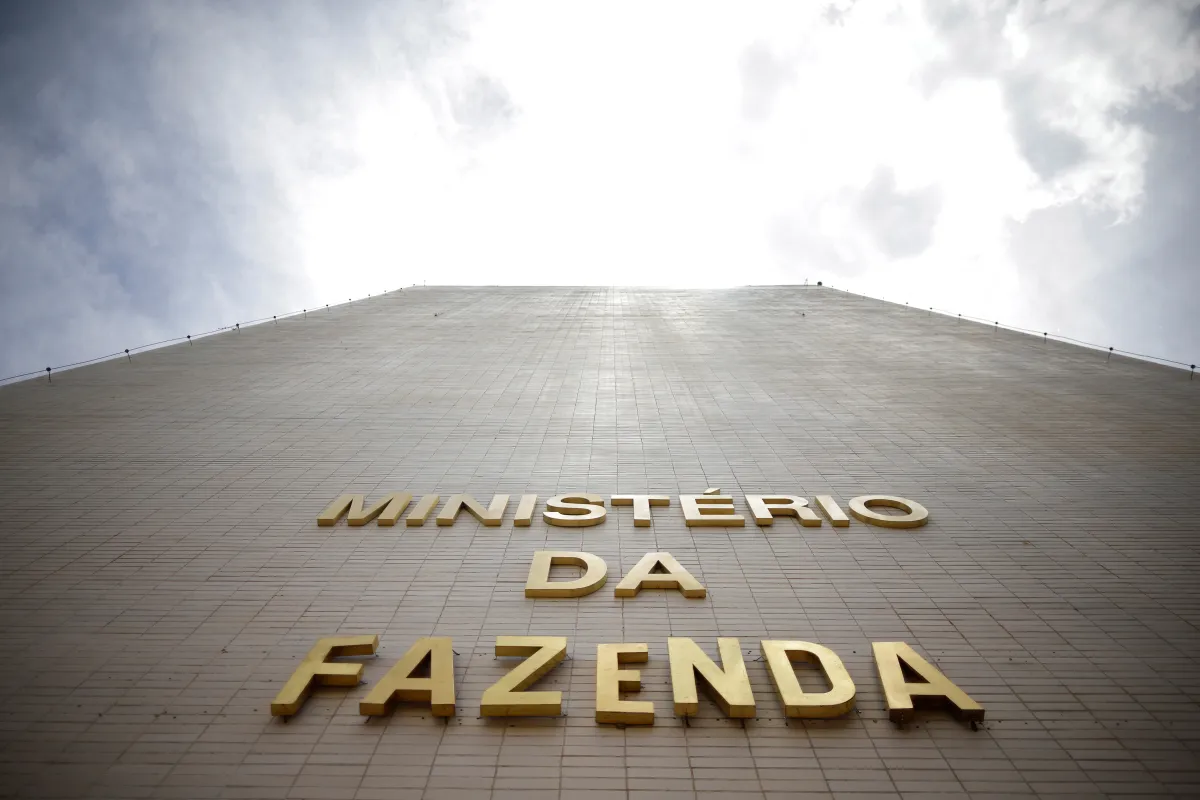
A Secretaria do Tesouro Nacional confirmou que um ataque cibernético resultou no acesso indevido a informações de aproximadamente 30 mil cadastros e 4 mil chaves Pix vinculadas a beneficiários de pagamentos do governo federal. O incidente foi identificado inicialmente em 4 de novembro por equipes de monitoramento do órgão, que conseguiram conter a atividade irregular antes que outros sistemas fossem atingidos.
Segundo as informações divulgadas pela instituição, o acesso não autorizado ocorreu em duas bases de dados distintas utilizadas para atividades administrativas e consultas internas. A primeira base integra o portal e-Serviços, plataforma destinada a solicitações e acompanhamento de serviços prestados pelo Tesouro, onde foram expostos nomes completos, números de CPF e endereços de e-mail de cerca de 30 mil registros.
A segunda base afetada pertencia a uma ferramenta de consultas analíticas internas, reunindo cerca de 4 mil chaves Pix de destinatários de pagamentos efetuados pelo governo federal, além de dados correlacionados às transações realizadas. Apesar da exposição desses identificadores, o Tesouro destacou que o incidente não gerou impacto financeiro e não comprometeu os sistemas estruturantes responsáveis pela administração das finanças públicas.
Especialistas e o próprio órgão governamental ressaltam que a posse isolada de uma chave Pix não permite a retirada de recursos de contas bancárias, visto que são necessários mecanismos de autenticação das instituições financeiras. No entanto, o principal receio das autoridades é que a combinação desses dados pessoais reais seja utilizada por criminosos para elaborar abordagens de engenharia social mais convincentes.
O Tesouro Nacional emitiu alertas para que os cidadãos redobrem a atenção diante de mensagens, ligações ou e-mails suspeitos que solicitem confirmação de dados pessoais, senhas ou pagamentos. A recomendação é desconfiar de qualquer contato inesperado que utilize informações verídicas para simular comunicações oficiais de órgãos públicos ou instituições financeiras.
Como parte dos procedimentos de resposta a incidentes, a secretaria informou que o monitoramento foi reforçado e novas medidas de proteção foram implementadas na infraestrutura tecnológica. Além disso, uma investigação técnica foi aberta para esclarecer a origem da invasão e determinar a extensão exata do comprometimento das informações.
O episódio também foi formalmente notificado à Autoridade Nacional de Proteção de Dados, para acompanhamento do cumprimento das normativas de segurança e privacidade, e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo, que atua na segurança digital da administração pública federal.
Fontes consultadas
- Tesouro Nacional sofre ataque cibernético e tem dados de usuários acessados brasil247.com
- Ataque hacker ao Tesouro expõe 4 mil chaves Pix e dados de 30 mil cadastros metropoles.com
- Ataque hacker expôs chaves Pix, diz Tesouro valor.globo.com
- Ataque ao Tesouro Nacional expõe 30 mil cadastros e 4 mil chaves Pix istoe.com.br