Hackers atacam aplicativos de emergência na Ucrânia e na Rússia com alertas falsos
Sistemas móveis de aviso público foram invadidos durante a madrugada e transmitiram mensagens falsas sobre ataques nucleares e químicos para a população.
Os governos da Ucrânia e da Rússia informaram que seus aplicativos oficiais de alerta de emergência foram alvos de invasões cibernéticas durante a madrugada, resultando no envio de avisos falsos sobre ataques aéreos, químicos e nucleares aos cidadãos. Os incidentes ocorreram em meio ao término de um cessar-fogo local de seis dias mediado na região sul da Ucrânia.
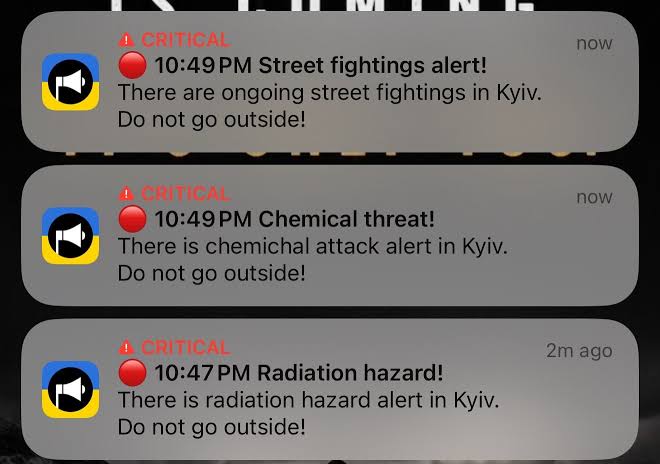
Na Ucrânia, o aplicativo de avisos de ataques aéreos começou a emitir notificações falsas pouco antes das 23h de domingo para a capital Kiev e outras regiões, alertando sobre o suposto lançamento de um míssil hipersônico Oreshnik com ogiva nuclear e a iminência de combate nas ruas. A Força Aérea ucraniana comunicou rapidamente pelo Telegram que o sistema havia sofrido interferência e que os textos foram transmitidos em russo, idioma proibido em comunicações oficiais do país.
A Força Aérea tranquilizou a população ao afirmar que não havia qualquer ameaça radioativa e pediu que todos mantivessem a calma. Mensagens de encerramento de alerta foram disparadas logo na sequência e o Ministério da Transformação Digital suspendeu temporariamente o aplicativo, garantindo que as sirenes tradicionais e outros canais informativos continuavam operando normalmente.
Moradores de Kiev demonstraram resiliência diante da situação. O empresário Artem Pyndyk, de 37 anos, relatou que percebeu rapidamente a falsidade do aviso, evitando pânico generalizado na sociedade. A funcionária Oksana Vostrykova, de 48 anos, também minimizou o impacto e destacou que a principal preocupação era com a segurança dos filhos.
Em paralelo, a agência de notícias estatal russa TASS divulgou que o Ministério de Situações de Emergências, em Moscou, também teve o seu aplicativo móvel comprometido por um ataque cibernético. Um grupo de hackers pró-Ucrânia chamado Atesh assumiu a autoria e publicou capturas de tela da invasão em canais de mensagens.
O ministério russo minimizou o alcance do problema, classificando o aplicativo afetado apenas como uma fonte suplementar de informações e não como um canal principal. As mensagens falsas exibidas na Rússia continham linguagem informal e orientavam os cidadãos a estocarem suprimentos por três semanas e buscarem abrigos subterrâneos.
Especialistas em segurança cibernética apontam que ataques desse tipo refletem as vulnerabilidades dos sistemas digitais em meio ao conflito prolongado, que já se estende por quase cinco anos. Até o momento, autoridades de ambos os países trabalham para normalizar totalmente os serviços afetados e investigam a autoria das invasões.